
Apple uyarısıyla 3 bakanın telefonu değişti: Pegasus gölgesi ve siber güvenlik çatlakları
Apple'ın "Devlet destekli saldırı" uyarısı üzerine Ankara'da en az üç bakanın telefonu değiştirildi. Pegasus şüphesiyle başlayan adli süreçler ve siber güvenlik boşlukları neler?
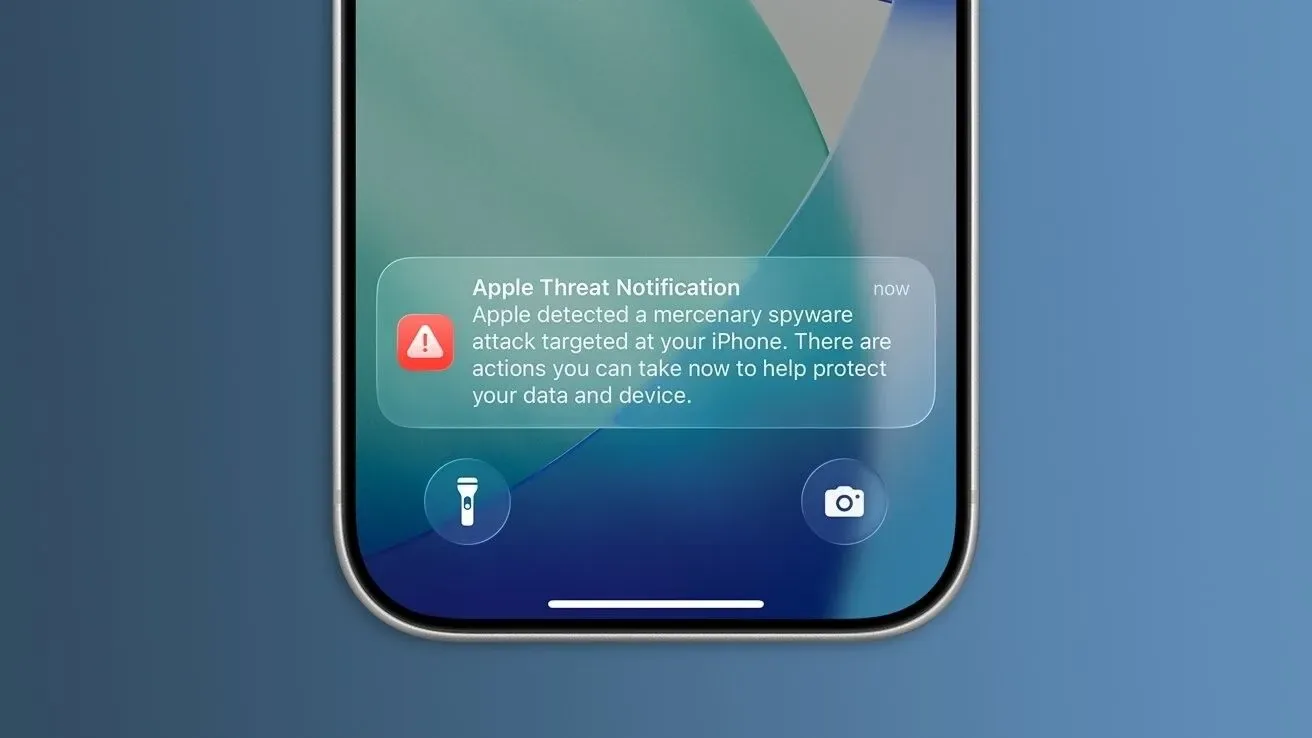
Apple, Kasım 2023'te Türkiye dahil 150 ülkeye gönderdiği "Tehdit Bildirimi" uyarılarıyla, devlet aktörleri tarafından hedeflenen kullanıcıların iPhone'larının sıfır gün (zero-day) zafiyetler kullanılarak ele geçirildiğini duyurdu. Uyarıyı alan isimler arasında gazeteciler, akademisyenler, sivil toplum liderleri ve en az üç bakan bulunuyordu. Resmi kaynaklara göre uyarı sonrası ilgili bakanların cihazları anında devreden çıkarılıp, Milli İstihbarat Teşkilatı (MİT) koordinasyonunda adli bilişim incelemesine tabi tutuldu.
Uyarının teknolojik arka planı: "Sıfır tıklama" nasıl çalışıyor?
Apple'ın bildiriminde "Devlet destekli saldırganlar" ifadesi, rastgele bir kaza değil, sistematik bir siber casusluk operasyonu olduğunu işaret ediyordu. Teknik analizler, saldırının NSO Group'ın geliştirdiği Pegasus casus yazılımı veya benzeri bir platform üzerinden "sıfır tıklama (zero-click)" yöntemiyle gerçekleştirildiğini gösteriyordu. Bu yöntemde hedef, bir linke tıklamadan veya bir dosya açmadan, sadece bir iMessage veya WhatsApp araması alarak cihazın kontrolünü kaybedebiliyordu. Saldırganlar böylece mikrofon, kamera, konum ve şifreli mesajlaşma uygulamalarının verilerine erişim sağlıyordu.
Ankara'daki süreç: Telefonlar neden değiştirildi?
Uyarıların alındığı tarihte ilgili bakanlıklar ve Başbakanlık (Cumhurbaşkanlığı) siber güvenlik ekipleri, riskli cihazların ağdan izole edilmesi ve yedek alma işlemlerinin engellenmesi yönünde protokolü devreye soktu. Yapılan incelemelerde, cihazların işletim sistemine (iOS) enjekte edilmiş kötü amaçlı kodların izleri arandı. Güvenlik gerekçesiyle cihazların fiziken değiştirilmesi kararı, yazılımsal temizlemenin yetersiz kalabileceği ve kök sertifika (root certificate) seviyesinde kalıcı bir enfeksiyon riskinin önüne geçmek için alındı. Yeni cihazlarda ise kilitli mod (Lockdown Mode) aktif hale getirildi.
Pegasus ve NSO Group: Yargı süreci ve kara liste
Olay, ABD Hazine Departmanı'nın NSO Group'ı "kara listeye" almasının (Entity List) hemen ardından geldi. ABD, şirketin yazılımlarının "yurt dışı hükümetler tarafından baskı, cezalandırma ve susturma amacıyla" kötüye kullanıldığını tespit etmişti. Türkiye, NSO Group'ın bilinen müşterilerinden biri olmamakla birlikte, Pegasus'un bölgedeki çeşitli aktörler tarafından kullanıldığı biliniyordu. Apple, NSO Group'a karşı açtığı dava sürecinde bu uyarıları delil olarak sundu. Türk yetkilileri ise olayın "yabancı bir istihbarat örgütü" tarafından yönlendirilebileceği yönünde değerlendirmeler yaptırdı, ancak resmi bir "suçlayıcı" açıklama yer almadığı.
Kitle hedeflemesinden "kaliteli" hedeflere: Kimin riske girdi?
Apple'ın threat notification sistemi, her kullanıcıya değil, sadece "yüksek profilli" ve "hedef alınma riski yüksek" kişilere gider. Türkiye'de uyarı alanlar listesinde; başkent gazetecilerinin yanı sıra, opposiyon partili milletvekilleri, hukukçular ve akademisyenler yer alıyordu. Bu durum, saldırının sadece bürokratik bir sızıntı değil, siyasi ve toplumsal denetim odaklı bir operasyon olduğunu güçlendiriyordu. Bakan seviyesindeki hedefler ise operasyonun stratejik seviyeyi vurduğunun kanıtıydı.
Gelecek için ders: Kilitli Mod ve operasyonel güvenlik
Olay sonrası resmi kurumlarda siber hijyen protokolleri yeniden yazıldı. Kişisel cihazlarda Kilitli Mod (Lockdown Mode) kullanımı zorunlu kılınırken, hassas görüşmeler için özel şifreli komunikasyon cihazları (örneğin Türkiye'nin yerli şifreli telefon projeleri) teşvik edildi. Uzmanlar, "Devlet destekli" etiketli bu tür saldırılardan korunmanın tek yolunun, sadece yazılım güncellemesi değil, donanım seviyesinde güvenlik ve insan faktörünün (sosyal mühendislik direnci) bir arada yönetildiği katmanlı bir savunma stratejisi olduğunu vurguluyor.
HaberGo Editor ve Muhabır ekibi